

RÉGLEMENTATION
Quels niveaux de risques et obligations associées dans l’AI Act ?
Le règlement européen juge les usages plus que les outils. Quatre niveaux de risque, des obligations proportionnées et un calendrier qui a bougé cet été.
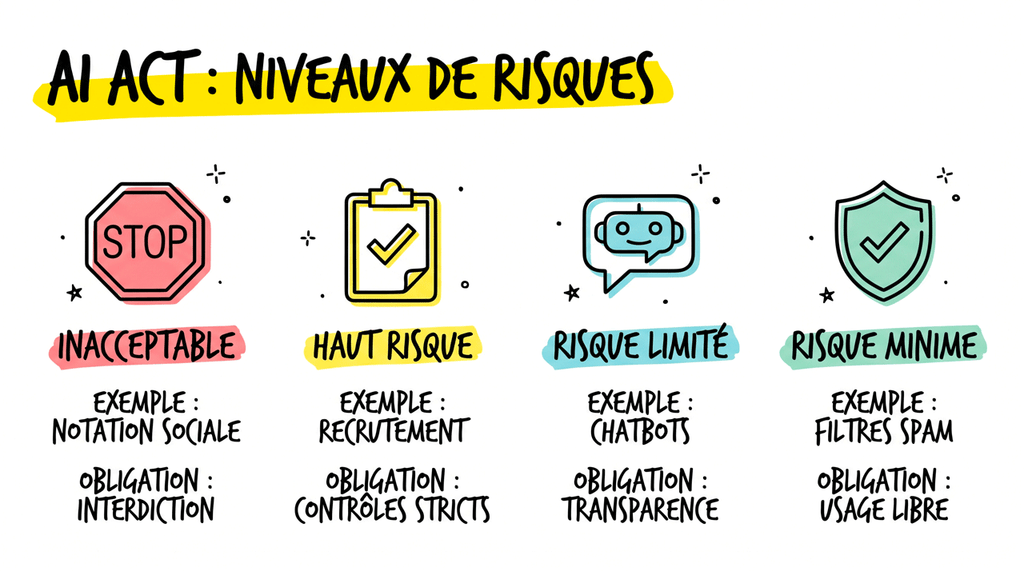
L’AI Act classe les systèmes d’intelligence artificielle selon quatre niveaux de risque : inacceptable, élevé, limité et minimal. Chaque niveau appelle un régime distinct, de l’interdiction pure et simple à la simple incitation volontaire. Depuis l’entrée en vigueur du Digital Omnibus en juillet 2026, le calendrier a bougé, mais la logique du texte reste intacte. Comprendre cette architecture permet de comprendre ce que l’Europe attend réellement des entreprises qui conçoivent ou utilisent de l’IA.
J’observe depuis deux ans une confusion persistante chez les dirigeants que nous formons. Beaucoup cherchent à savoir si « leur outil » est conforme, alors que le règlement ne juge pas les outils. Il juge des usages. Cette nuance change tout, et c’est par elle qu’il faut commencer.
Une approche par les risques : l’usage prime sur la technologie
Le règlement européen sur l’intelligence artificielle (règlement (UE) 2024/1689) poursuit un double objectif. Il veut protéger la santé, la sécurité et les droits fondamentaux des citoyens, sans étouffer l’innovation. Pour concilier ces deux exigences, le législateur a choisi de proportionner l’intensité des règles à la gravité des menaces potentielles.
La conséquence pratique est souvent mal comprise. Un même modèle de langage peut relever du risque minimal lorsqu’il aide à rédiger un courriel, puis basculer en haut risque lorsqu’il sert à trier des candidatures. La qualification ne dépend pas de la sophistication technique, mais de la finalité et du contexte d’utilisation.
Cette logique a une vertu pédagogique. Elle oblige chaque organisation à cartographier ses cas d’usage plutôt qu’à empiler des licences logicielles. C’est, à mon sens, le premier acte de gouvernance que le texte impose, avant même la moindre obligation formelle.
Risque inacceptable : ce que l’Europe interdit par principe
L’article 5 de l’AI Act interdit, depuis le 2 février 2025, une série de pratiques jugées incompatibles avec la dignité humaine et les droits fondamentaux. Il ne s’agit pas d’encadrer ces usages mais de les proscrire, sans procédure de mise en conformité possible.
Manipulation et exploitation des vulnérabilités
La première famille d’interdictions vise la manipulation. Sont prohibés les systèmes qui recourent à des techniques subliminales ou délibérément trompeuses pour altérer le comportement d’une personne et lui causer un préjudice important. La même logique condamne l’exploitation des vulnérabilités liées à l’âge, au handicap ou à une situation sociale ou économique particulière.
Notation sociale et prédiction du risque criminel
La deuxième famille touche à l’évaluation des personnes. La notation sociale, qui classe les individus selon leur comportement et entraîne un traitement défavorable disproportionné, est interdite. L’est aussi la prédiction du risque criminel fondée sur le seul profilage ou les traits de personnalité, en l’absence de faits objectifs et vérifiables.
Biométrie et reconnaissance faciale
La troisième famille concerne la biométrie. Le moissonnage non ciblé d’images faciales sur Internet ou par vidéosurveillance pour constituer des bases de reconnaissance est proscrit. La catégorisation biométrique visant à déduire l’origine, les opinions politiques, l’appartenance syndicale, les convictions religieuses ou l’orientation sexuelle l’est également. L’identification biométrique à distance en temps réel dans l’espace public par les forces de l’ordre reste interdite en principe, sauf exceptions strictement encadrées par un contrôle judiciaire.
Reconnaissance des émotions au travail et à l’école
Une interdiction mérite une attention particulière dans le monde du travail et de la formation : la reconnaissance des émotions au travail et à l’école est prohibée, sauf motif médical ou de sécurité. Pour un organisme de formation comme le nôtre, cela signifie qu’aucun outil d’analyse de l’attention ou de l’humeur des apprenants pendant une classe virtuelle ne peut être déployé.
Le Digital Omnibus a par ailleurs ajouté deux nouvelles interdictions, applicables à partir du 2 décembre 2026, visant notamment les applications de « nudification » et la génération de contenus pédocriminels. Le non-respect de l’article 5 expose aux sanctions les plus lourdes du règlement, jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires mondial annuel.
Haut risque : le cœur exigeant du règlement
Les systèmes d’IA à haut risque ne sont pas interdits, mais leur mise sur le marché et leur utilisation sont soumises aux obligations les plus lourdes du texte. Depuis le Digital Omnibus, ces obligations s’appliqueront le 2 décembre 2027 pour les usages listés à l’annexe III, et le 2 août 2028 pour l’IA intégrée à des produits réglementés.
Comment savoir si un système est à haut risque ?
L’article 6 prévoit deux portes d’entrée. D’une part, il concerne l’IA qui sert de composant de sécurité à un produit déjà couvert par la législation européenne d’harmonisation, comme les machines, les dispositifs médicaux, les ascenseurs ou l’aviation. D’autre part, il vise les cas d’usage autonomes listés à l’annexe III.
Cette annexe couvre huit domaines sensibles. On y trouve la biométrie autorisée, la gestion des infrastructures critiques, l’éducation et la formation professionnelle, l’emploi et la gestion des ressources humaines, l’accès aux services essentiels et aux prestations sociales, la répression, la migration et l’administration de la justice. Concrètement, un outil qui filtre des CV, évalue la solvabilité d’un emprunteur, note les acquis d’un apprenant ou surveille un examen relève de ce régime.
L’article 6.3 ouvre une dérogation pour les systèmes de l’annexe III qui accomplissent une tâche procédurale étroite, améliorent le résultat d’une activité humaine préalable ou réalisent un simple acte préparatoire. Cette porte de sortie a toutefois une limite absolue : dès qu’un système effectue un profilage de personnes physiques, il reste toujours à haut risque. Le fournisseur qui estime son système exempté doit par ailleurs documenter cette appréciation.
Les obligations des fournisseurs
Le fournisseur, celui qui développe le système et le met sur le marché, porte l’essentiel de la charge. Il doit mettre en place un système de gestion des risques continu sur tout le cycle de vie du produit (article 9). La gouvernance des données d’entraînement, de validation et de test lui incombe également : ces jeux de données doivent être pertinents et représentatifs (article 10).
Il lui revient aussi d’établir une documentation technique complète et d’assurer la journalisation automatique des événements, conservée au moins six mois (articles 11 et 12). Une notice d’utilisation claire doit décrire les performances et les limites du système (article 13). La conception doit permettre un contrôle humain effectif, c’est-à-dire la capacité pour une personne qualifiée d’interrompre ou de corriger la machine (article 14). Le système doit enfin démontrer son exactitude, sa robustesse et sa cybersécurité face aux tentatives de manipulation (article 15). Le parcours se conclut par une évaluation de conformité, le marquage CE et l’enregistrement dans la base de données publique de l’Union (articles 43 et 49).
Les obligations des déployeurs
L’entreprise qui utilise un système à haut risque sans l’avoir conçu n’est pas exonérée pour autant. En tant que déployeur, elle doit l’utiliser conformément à la notice, confier la supervision humaine à des personnes compétentes, surveiller son fonctionnement et conserver les journaux générés. Elle doit aussi informer les personnes concernées lorsqu’une décision les visant s’appuie sur ce système.
Les organismes publics, ainsi que les acteurs privés qui fournissent des services publics, doivent en outre réaliser une analyse d’impact sur les droits fondamentaux avant tout déploiement (article 27). Cette analyse s’ajoute à l’analyse d’impact relative à la protection des données exigée par le RGPD, qui reste applicable indépendamment de l’AI Act.
Le manquement à ces obligations est passible d’une amende pouvant atteindre 15 millions d’euros ou 3 % du chiffre d’affaires mondial.
Risque limité : la transparence comme contrepartie
Les systèmes à risque limité doivent avant tout ne pas tromper. L’article 50, applicable depuis le 2 août 2026 et épargné par le report du Digital Omnibus, impose des obligations de transparence aux systèmes qui interagissent avec le public ou génèrent des contenus.
Un chatbot doit informer clairement son interlocuteur qu’il échange avec une IA, sauf si le contexte le rend évident. Les contenus générés artificiellement, qu’il s’agisse d’images, de sons, de vidéos ou de textes, doivent être marqués dans un format lisible par machine. Pour les systèmes déjà sur le marché avant le 2 août 2026, ce marquage technique bénéficie d’un délai jusqu’au 2 décembre 2026.
Les déployeurs qui produisent des hypertrucages réalistes, ou deepfakes, doivent déclarer explicitement que le contenu a été créé ou manipulé. Quant aux textes générés par IA et publiés pour informer le public sur des sujets d’intérêt général, ils doivent eux aussi signaler leur origine, sauf s’ils ont fait l’objet d’un contrôle éditorial humain.
Ces obligations semblent modestes. Elles ont pourtant une portée culturelle considérable, car elles installent dans l’espace public un principe de loyauté entre la machine et l’humain. Attention aussi à la frontière mouvante : un assistant conversationnel de service client qui se mettrait à orienter une décision d’éligibilité à un crédit quitterait le risque limité pour entrer dans le haut risque.
Risque minimal : la liberté, mais pas l’insouciance
La grande majorité des systèmes d’IA en circulation relèvent du risque minimal ou nul : filtres anti-spam, moteurs de recommandation de contenus, outils de retouche photo, assistants de rédaction utilisés pour des tâches courantes. Le règlement ne leur impose aucune contrainte administrative spécifique.
L’article 95 encourage toutefois l’adoption volontaire de codes de conduite sectoriels, portant sur l’éthique, la durabilité environnementale, l’accessibilité ou la maîtrise de l’IA. Rien n’oblige à s’y engager. Je crois pourtant que les organisations qui s’en emparent tôt se donnent un avantage durable, parce qu’elles construisent une culture de la vigilance avant d’y être contraintes.
Un point mérite d’être souligné : risque minimal ne signifie pas absence totale d’obligation. L’obligation de maîtrise de l’IA de l’article 4 s’applique à toute organisation qui fournit ou déploie un système d’IA, quel que soit son niveau de risque.
Les modèles d’IA à usage général : une catégorie transversale
Les grands modèles de fondation, comme les LLM qui alimentent les assistants conversationnels, échappent à la pyramide des quatre niveaux. Ils relèvent d’un régime propre défini au chapitre V, applicable depuis le 2 août 2025, et que le Digital Omnibus n’a pas modifié dans son calendrier.
Tout fournisseur de modèle à usage général doit établir une documentation technique, informer les développeurs qui construisent sur son modèle, respecter le droit d’auteur européen et publier un résumé des données d’entraînement. Les modèles entraînés avec une puissance de calcul supérieure à 1025 opérations en virgule flottante sont présumés présenter un risque systémique. Ils supportent alors des obligations renforcées : évaluations, tests contradictoires, suivi des incidents graves et cybersécurité accrue.
Ces obligations pèsent sur les éditeurs de modèles, pas sur l’entreprise qui utilise ChatGPT, Claude ou Mistral dans son quotidien. Mais elles conditionnent la qualité de l’information dont cette entreprise disposera pour évaluer ses propres usages.
Le calendrier de l’AI Act après le Digital Omnibus
Le règlement (UE) 2026/1744, dit Digital Omnibus sur l’IA, adopté le 8 juillet 2026 et entré en vigueur le 27 juillet 2026, a reporté l’essentiel du régime haut risque. Il n’a pas reporté l’AI Act : la date d’application générale du 2 août 2026 est restée inchangée, tout comme les interdictions, les règles applicables aux modèles à usage général et les obligations de transparence.
| Date | Ce qui s’applique | Statut au 31 octobre 2026 |
|---|---|---|
| 1er août 2024 | Entrée en vigueur de l’AI Act | En vigueur |
| 2 février 2025 | Pratiques interdites (article 5) et maîtrise de l’IA (article 4) | Applicable |
| 2 août 2025 | Modèles d’IA à usage général, gouvernance européenne | Applicable |
| 2 août 2026 | Application générale : transparence (article 50), surveillance du marché, sanctions | Applicable |
| 2 décembre 2026 | Marquage technique des contenus pour les systèmes déjà sur le marché, nouvelles interdictions | À venir |
| 2 août 2027 | Bacs à sable réglementaires nationaux, mise en conformité des modèles à usage général antérieurs à août 2025 | À venir |
| 2 décembre 2027 | Obligations des systèmes à haut risque de l’annexe III (RH, éducation, crédit, justice) | Reporté (initialement août 2026) |
| 2 août 2028 | Obligations des systèmes à haut risque intégrés à des produits réglementés (annexe I) | Reporté (initialement août 2027) |
| 2 août 2030 | Systèmes à haut risque existants utilisés par des autorités publiques | Inchangé |
Le raccourci « l’AI Act est repoussé » est donc trompeur. Seize mois de délai supplémentaire pour le haut risque ne constituent pas un sursis général, et les sanctions sont applicables depuis le 2 août 2026 pour tout ce qui est déjà en vigueur.
Ce que les niveaux de risque ne disent pas
La pyramide des risques a l’élégance des schémas bien construits. Elle a aussi leur limite : elle donne l’impression qu’un système possède un niveau de risque, comme il posséderait une couleur. Dans la réalité des organisations, le risque n’est pas une propriété de l’outil. Il naît de la manière dont des personnes l’intègrent dans leurs décisions.
Le cas de la formation professionnelle
Nous en faisons l’expérience dans notre propre métier. L’éducation et la formation professionnelle figurent explicitement à l’annexe III. Le jour où un organisme de formation confie à une IA l’évaluation des acquis ou l’orientation d’un candidat, il entre dans le haut risque, même si l’outil utilisé est un assistant généraliste acheté sur étagère. La frontière ne passe pas par le logiciel, elle passe par la décision qu’on lui délègue.
L’article 4, une obligation allégée en apparence
C’est pourquoi je lis la réécriture de l’article 4 par le Digital Omnibus avec une certaine prudence. Le texte n’exige plus de garantir un niveau suffisant de maîtrise de l’IA, mais de prendre des mesures pour la favoriser. Juridiquement, l’obligation de résultat devient une obligation de moyens. Opérationnellement, rien ne change : on ne peut ni classer correctement ses usages, ni exercer un contrôle humain effectif au sens de l’article 14, sans collaborateurs qui comprennent ce que fait la machine.
Le report de seize mois offre donc moins un répit qu’une fenêtre. Les entreprises qui l’utiliseront pour inventorier leurs usages et former leurs équipes aborderont décembre 2027 sereinement. Les autres découvriront que la conformité ne s’achète pas à la dernière minute, parce qu’elle repose avant tout sur des compétences humaines, et que celles-ci demandent du temps.
Questions fréquentes sur les niveaux de risque de l’AI Act
Combien de niveaux de risque compte l’AI Act ?
L’AI Act distingue quatre niveaux : le risque inacceptable (pratiques interdites), le haut risque (obligations strictes), le risque limité (obligations de transparence) et le risque minimal (pas d’obligation spécifique). Les modèles d’IA à usage général relèvent d’un régime distinct, en parallèle de cette classification.
Les obligations de l’AI Act sont-elles reportées ?
Seulement en partie. Le Digital Omnibus a reporté les obligations des systèmes à haut risque au 2 décembre 2027 (annexe III) et au 2 août 2028 (annexe I). Les interdictions, les règles de transparence, les obligations des modèles à usage général et la maîtrise de l’IA restent applicables selon le calendrier initial.
Une entreprise qui utilise ChatGPT ou Claude est-elle concernée ?
Oui, au minimum au titre de l’article 4, qui impose de prendre des mesures pour favoriser la maîtrise de l’IA des collaborateurs. Le niveau de risque dépend ensuite de l’usage : rédiger des contenus relève du risque minimal, tandis que trier des candidatures ou évaluer des apprenants relève du haut risque.
Quelles sont les sanctions prévues par l’AI Act ?
Les amendes peuvent atteindre 35 millions d’euros ou 7 % du chiffre d’affaires mondial pour les pratiques interdites, 15 millions d’euros ou 3 % pour les autres manquements, notamment au régime haut risque, et 7,5 millions d’euros ou 1 % pour la fourniture d’informations inexactes aux autorités.
Vous voulez cartographier vos usages de l’IA ou former vos équipes et vos managers à un usage maîtrisé ? Prenez quinze minutes avec nous pour en parler.
Intégrez un talent IA et Nocode dans votre entreprise
Bénéficiez de collaborateurs rompus aux technologies IA et No Code, un avantage concurrentiel significatif dans les années à venir. Notre équipe vous accompagne dans toutes les dimensions de vos projets IA en équilibrant innovation, rentabilité et responsabilité sociale, et vous guide dans ce nouveau paysage.
Les derniers articles publiés 📢
- Quels niveaux de risques et obligations associées dans l’AI Act ?Interdit, haut risque, limité, minimal : les quatre niveaux de risque de l’AI Act, les obligations qui s’y attachent et le calendrier mis à jour après le Digital Omnibus.
- Produire des vidéos avec un agent IA : la méthode en six étapesComment un agent Claude transforme un script écrit dans un Google Doc en vidéo prête à publier, avec ElevenLabs, HeyGen et Remotion. La méthode, le replay et le guide pas à pas.
- Cas d’usage de l’IA en entrepriseComment bien utiliser l’IA en entreprise, découvrez de vrais cas d’usage IA réalisés par nos alternants.
- Le GTM Engineer : l’architecte de la croissance à l’ère de l’IALe paysage commercial moderne connaît une transformation profonde avec l’émergence d’un nouveau rôle stratégique : le Go-to-Market Engineer.
Nos accréditations et partenaires institutionnels





Navigation
Navigation

Navigation
Navigation
Navigation
Navigation